お問合せ
 商談予約
 お電話

自社を守るだけではもう足りない~連携プレーでセキュリティ対策をするSCS評価制度

取引先へのサイバー攻撃、その踏み台としてあなたの会社が使われる可能性があることをご存じでしょうか。対策を講じようとしても、サイバー攻撃の手口は年々巧妙さを増す一方です。例えば、攻撃者がセキュリティ対策の手薄な企業を経由して別の企業へ入り込み、そこから大本命の攻撃につなげるケースなどが増えています。
取引のある企業同士がシステムやクラウドでつながっていることが多い現代だからこそ、セキュリティ対策の範囲は「自分たちの会社を守る」だけではもう足りません。自社と自社につながりのある企業に被害を広げないための取組みとして考え直す必要があります。
企業の不正アクセスや情報漏洩が問題になる昨今、こうした背景から、経済産業省は「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」を進めています。
規模に関係なく、すべての企業に関係がある「SCS評価制度」とは?
SCS評価制度とは、企業のセキュリティ対策の進度を客観的に評価する新しい指標です。経済産業省などが、2026年度末頃の制度開始を目指して準備を進めています(※)。
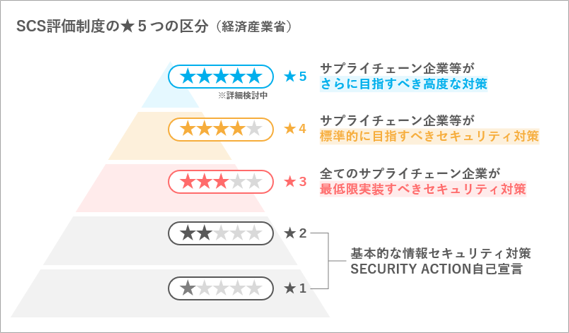
企業のサイバーセキュリティ対策を一定の基準で評価し、それに応じたランクを星の数で示すことで、その企業のセキュリティに対する関心や対策の進度が見える化されます。ランクは全部で5段階あり、星が多いほど求められる対策の水準が高く、★5が最も高い段階です。
★1~2は自己宣言(SECURITY ACTIONという既存の制度)で、★3~★5がこのSCS評価制度の評価対象として位置づけられます。★3はサプライチェーンに参加する企業が実施すべき基本的なセキュリティ対策を基準とし、★4では、より高い水準の組織的な管理や、取引先管理、インシデント対応などが求められます。★5は、サプライチェーン企業などが到達点として目指すべき対策とされ、明確な基準はこれから検討されます。
取得は義務ではない。それでも取引の場面で問われる可能性
ちなみに、SCS評価制度は取得を義務付けるものではなく、制度そのものによって取引を規制するものでもありません。しかし、今後は取引先の選定や取引条件を検討する際に、セキュリティ対策の状況を確認する基準として、この星が活用される場面が出てくる可能性があります。
この制度が示しているのは、企業ごとにセキュリティ対策を行うだけでなく、企業同士のつながり全体でセキュリティの水準を高めていくことの重要性です。今こそ、サプライチェーン全体でサイバー攻撃の脅威をブロックする連携プレーが求められているのです。
※参考:経済産業省『「サプライチェーン強化に向けたセキュリティ対策評価制度に関する制度構築方針」(SCS評価制度の構築方針)を公表しました』
https://www.meti.go.jp/press/2025/03/20260327001/20260327001.html(最終アクセス:2026/10/13)
経済産業省『「サプライチェーン強化に向けたセキュリティ対策評価制度構築に向けた中間取りまとめ」を公表しました』
https://www.meti.go.jp/press/2025/04/20250414002/20250414002.html(最終アクセス:2026/10/13)
今日は仕事ができません~攻撃を受けていない企業の事業停止も
冒頭に書いた通り、SCS評価制度の背景にあるのが、企業同士がつながることで生まれるセキュリティリスクです。例えば、取引先のシステムがランサムウェアの被害を受け、受発注や生産に必要なシステムが停止したとします。その企業から部品やサービスを受け取っている企業も、必要なものが届かなくなれば、事業を継続できなくなる可能性があります。
実際に、国内の自動車部品メーカーがランサムウェアの被害を受けた際、その影響によって取引先の自動車メーカーが国内工場の操業を一時停止した事例があります。
また、攻撃者がセキュリティ対策の整っている企業を直接狙うのではなく、取引先や委託先など、つながりのある企業を経由して侵入するケースもあります。十分な対策をしていたとしても、いつも受発注システムでやり取りをしている取引先を経由して自社に侵入されたり、取引先に侵入するために自社が利用されたりすることがあるのです。いつも通り仕事をしているだけでも、危険にさらされている可能性があります。
些細なことから大事故へ~ミスをゼロにはできない「人」という盲点
セキュリティ対策というと、ファイアウォールやウイルス対策ソフトなど、「システム」面での対策を思い浮かべることが多いかもしれません。しかし、それだけでは、どんなに対策をしたとしてもリスクは完全には排除できません。実際にシステムを使い、情報を扱い、日々の判断を行っているのは、ミスを100%なくすことはできない私たち「人」という存在です。
部署や部門に関係なく、すべてのビジネスパーソンにとって、リスクは常に隣り合わせです。サイバー攻撃の最初のきっかけは、驚くほど地味で、一人の社員の小さなミスだったりするからです。
- もらったメールが「どこかいつもと違う」と感じたら一度立ち止まる
- パスワードを使いまわさない、使いまわせる仕組みにしない
- AIやクラウドサービスに、機密情報を入力・共有しない
- 少しでも異変を感じたら、自己判断で対処せず、すぐに報告する
こうした一つひとつの行動も、企業のセキュリティを支える重要な要素です。また、組織として制度への対応を考えることは、システムやルールだけでなく、「人が適切に行動できる状態になっているか」を見直す機会にもなります。
痛い目をみてからでは遅い~明日は我が身という心持ちを
SCS評価制度への対応は、単に「★を取得する」ことだけが目的ではありません。セキュリティに関するシステムやルールだけでなく、それらを実際に運用する社員の知識や意識にも目を向ける。サイバー攻撃の手口が変化し続けるなか、一度対策を整えれば終わりではなく、継続的に見直していくことが重要です。
「自社を守ることが、取引先を守ることにもつながる」
SCS評価制度を、そんな視点からセキュリティ対策を考え直すきっかけとして捉えてみてはいかがでしょうか。
情報セキュリティ研修~身近な事例から社内リスクを抑制する
情報セキュリティへの理解を深め、情報漏洩を起こさないための行動や対策を考える研修です。セキュリティの3要素や身近な技術をおさえ、機密情報が載った紙の持ち出しやデータの置きっぱなし、危険なパスワード設定など、リスクにあたることを学びます。また、業務で使用するWeb会議システムやリモートデスクトップなどのツールに脆弱性があることを知り、正しい使い方を再認識します。最後には情報管理の仕組みにも触れ、セキュリティ対策のステップを身につけます。
よくあるお悩み・ニーズ
- 情報セキュリティに関する基礎知識を教えてほしい
- 情報漏洩のヒヤリハットが増えている
- 人的ミスによる情報漏洩のリスクを根本からなくしたい
本研修の目標
- 情報セキュリティの重要性と脅威を理解する
- 人的リスクを削減するために有効な対策を考えられる
- 企業のセキュリティ対策への理解を深め、その全体像を把握する
セットでおすすめの研修・サービス
IT基礎スキル診断

ITを適切に活用するための能力「ITリテラシー」を可視化するためのアセスメントです。
具体的には、日常的に使用するパソコン操作やOfficeアプリ、インターネットツールのほか、セキュリティ・コンプライアンスや、データの管理や分析、生成AIなどの幅広いIT知識・スキルを対象とします。
【リスク管理シリーズ】社員向けサイバーセキュリティ研修~事例と実践で学ぶセキュリティの習慣(テスト付き)
高度な攻撃技術を完全に防ぐことが困難な今、被害を最小化できるかどうかは、現場の社員一人ひとりの「違和感に気づく力」と「正しい初動」にかかっています。本講座は、ITの専門知識を詰め込むものではありません。
まず初めに被害の様子をデモ動画で体験し、「もし怪しいことが起きたら、どう動くべきか?」を考えます。その後、現場で日々お客さまをご支援するサイバーセキュリティコンサルタントが、組織と社員自身をリスクから守るための具体的なアクションを解説する、約30分の動画コンテンツです。
セキュリティ研修

近年、個人情報や営業情報など組織が守るべき情報の量と重要度が増していく中、サイバー攻撃やビジネスメール詐欺など、情報漏えいの手口も年々高度化しています。ウイルス対策ソフトなどITによるハード面の予防策だけでなく、従業員への教育も欠かせません。
弊社では創業以来、メーカーやサービス業、官公庁など幅広いお客さまのセキュリティ教育を実施してきた豊富な実績がございます。